
Situationen
Finanstilsynet eller en bank har spurgt til jeres DORA-efterlevelse. Det er ikke NIS2: DORA er en forordning, den gælder direkte, og den rammer også it-leverandører gennem kontrakterne med de finansielle virksomheder, de leverer til. Bankerne har fået krav om at stille krav til jer, og det gør de nu.
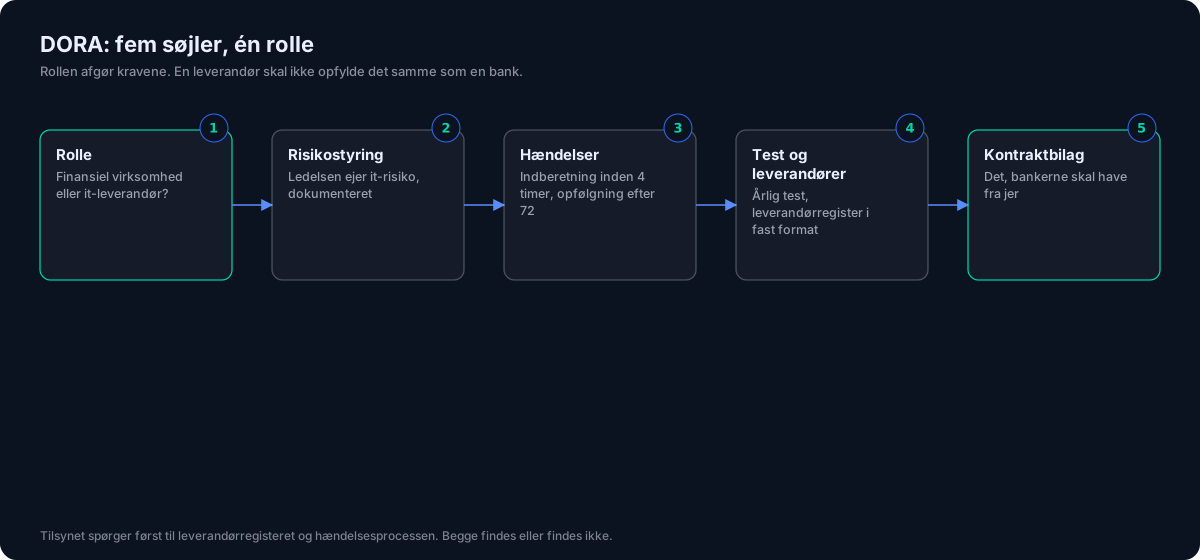
Kravene er konkrete: et register over it-leverandører, en proces for at rapportere hændelser inden for fire timer, årlig test og en ledelse, der kan dokumentere, at den styrer it-risiko. Det, de fleste mangler, er ikke sikkerheden. Det er dokumentationen af den, i DORA’s form.
Hvad en leverandør bør levere
Afklaring af rolle
Finansiel virksomhed, kritisk leverandør eller "almindelig" leverandør. Kravene er forskellige, og det er her, mange gør for meget.
Kortlægning mod de fem søjler
Risikostyring, hændelser, test, leverandørstyring og informationsdeling. Status pr. søjle med beviser.
Leverandørregisteret
DORA kræver det i et fast format. Det er den enkelte opgave, tilsynet oftest efterspørger først.
Hændelsesproces med tidsfrister
Første indberetning inden for fire timer, opfølgning efter 72 timer. Processen skal være øvet, ikke kun skrevet.
Testplan
Årlig test af it-modstandsdygtighed, tilpasset jeres størrelse. Ikke penetrationstest af alt, men af det, der bærer.
Kontraktbilag til bankerne
Det, jeres finansielle kunder skal have fra jer, skrevet så det kan underskrives.
Sådan hjælper Auroa
Vi starter med rollen: hvad er I under DORA, og hvad må jeres kunder derfor kræve. Det sparer ofte det meste af arbejdet, fordi en leverandør ikke skal opfylde det samme som en bank. Så kortlægger vi jeres sikkerhed mod de fem søjler, med beviser, og skriver de dokumenter, der mangler: leverandørregister, hændelsesproces, testplan.
Er I it-leverandør, ender det i et kontraktbilag, jeres finansielle kunder kan bruge, så I svarer én gang og ikke pr. bank. Er I selv finansiel virksomhed, ender det i den rapport, ledelsen skal kunne stå på over for tilsynet. Omfang og pris aftales efter det første møde; se DORA-compliance.
Hvad koster det?
DORA Compliance
Efter tilbud
DORA har gældt siden januar 2025. Den rammer ikke kun banker. Den rammer også de it-leverandører, bankerne bruger,…
DORA ComplianceAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Gælder DORA os, hvis vi ikke er en bank?
Hvis I leverer it-tjenester til en finansiel virksomhed i EU, ja, gennem kontrakten. Kravene til jer afhænger af, hvor kritisk jeres tjeneste er for kunden.
Hvad er forskellen på DORA og NIS2?
DORA er specifik for finanssektoren og gælder direkte som forordning; NIS2 er bredere og gælder gennem dansk lov. Er I omfattet af begge, gælder DORA forud for finansdelen.
Hvad spørger tilsynet først til?
Leverandørregisteret og hændelsesprocessen. Begge er konkrete dokumenter, som enten findes eller ikke gør.
Hvor lang tid tager det?
Tre til fem uger til status og plan. Implementeringen af det, der mangler, afhænger af hvad det er.
Hvad koster det?
Efter tilbud efter det første møde, når rollen er kendt. Afklaringen af rollen er inkluderet i mødet.
Læs mere
- Viden
Hvad er DORA?
DORA er EU's forordning om digital modstandsdygtighed i den finansielle sektor. Den gælder banker, forsikring, pension, betalingsinstitutter og deres IT-leverandører. Leverer I…
Hvad er DORA? - Viden
Hvad er incident response?
Incident response er den plan, der bestemmer, hvem der gør hvad, når noget er gået galt. Uden den træffes de vigtigste beslutninger…
Hvad er incident response? - Viden
Hvad er en risikovurdering?
En risikovurdering er en struktureret gennemgang af, hvad der kan gå galt i jeres forretning, hvor sandsynligt det er, og hvad I…
Hvad er en risikovurdering?