Hvem er det til?
Virksomheder med egne lokaler, produktion eller lager, hvor der hænger udstyr på netværket, som ingen har overblik over. Virksomheder, der har fået fjernadgang via VPN sat op af en tidligere leverandør og ikke ved, hvem der stadig har adgang. Og virksomheder, hvor en risikovurdering eller en gap-analyse har peget på netværket som det svage led.
Læs også: Hvad er zero trust? · Hvad er en VPN? · Hvad er FortiBleed? · SIEM og XDR
Hvad får I?
En kortlægning af netværket
Hvad er tilsluttet, hvad taler med hvad, og hvad burde ikke kunne. Tegnet op, så det kan forstås af ledelsen.
Segmentering
Servere, arbejdspladser, produktionsudstyr, kameraer og gæster i hver sit segment med regler imellem. Et inficeret kamera når ikke økonomisystemet.
Firewall-regler, der kan læses
Vi rydder op i regler, ingen kan huske formålet med, og dokumenterer resten. Uden dokumentation er en firewall bare en kasse, der siger ja.
Sikker fjernadgang
VPN sat rigtigt op med MFA, eller zero trust-adgang, hvor det giver mening. Vi siger, hvad der passer til jeres størrelse, ikke hvad der er nyest.
Logs til overvågning
Firewall og switche sættes op til at sende logs, så overvågningen kan se, hvis noget bevæger sig, hvor det ikke burde.
Hvordan foregår det?
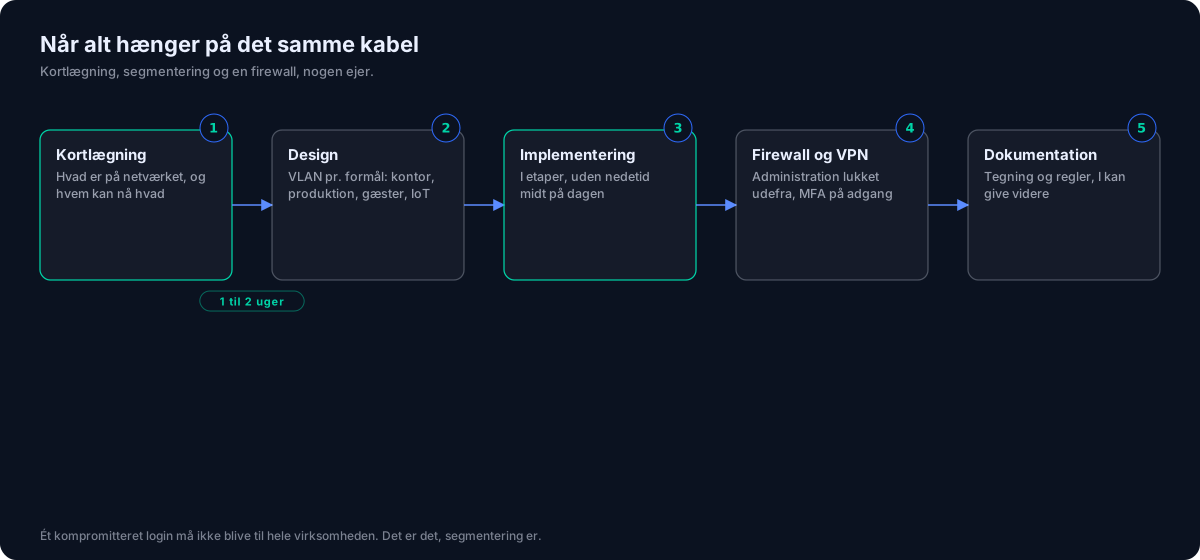
Kortlægning
Et besøg on-site og adgang til firewall og switche. En til to uger.
Design og aftale
I får en tegning af det foreslåede netværk og en liste over ændringer i rækkefølge. Vi aftaler, hvornår hvad må ske, så produktionen ikke stopper.
Implementering
Ændringer gennemføres i etaper, typisk uden for arbejdstid. Hver etape dokumenteres, og vi efterprøver, at det gamle stadig virker.
Hvad koster det?
Prisen afhænger af omfanget og fastsættes efter et kort formøde. I får den skriftligt, før vi går i gang.
Alle priser er ekskl. moms. Kortlægning og design tilbydes efter et kort formøde. Implementering afregnes pr. time, 1.200 kr.