
Situationen
En stor kunde har skrevet ISO 27001 ind i næste kontrakt. Eller I vil selv have standarden, fordi den lukker diskussionen med kunder, revisorer og NIS2 på én gang. Det, I står med, er en standard på 90 sider, 93 kontroller og fornemmelsen af, at det kræver en afdeling, I ikke har.
Det gør det ikke. Det kræver, at nogen ejer opgaven, at dokumentationen passer til jeres størrelse og ikke til en bank, og at I gør det i faser, så det ikke stopper alt andet i et år.
Hvad en leverandør bør levere
Scope, der kan holdes
Hvad er inden for, og hvad er uden for. For lille, og certifikatet er værdiløst; for stort, og I bliver aldrig færdige.
Risikovurdering som fundament
Standarden bygger på den. Uden den er kontrollerne tilfældige.
Dokumentation i jeres størrelse
Politikker og procedurer, folk faktisk læser. En sikkerhedspolitik på fire sider slår en på fyrre.
Kontroller, der implementeres, ikke beskrives
Auditor tjekker, om MFA er slået til, ikke om der står, at den er.
Intern audit og ledelsesevaluering
De to ting, alle glemmer, og som auditor altid spørger til først.
Hjælp på audit-dagen
Nogen, der har prøvet det, i rummet, når certificeringsorganet kommer.
Sådan hjælper Auroa
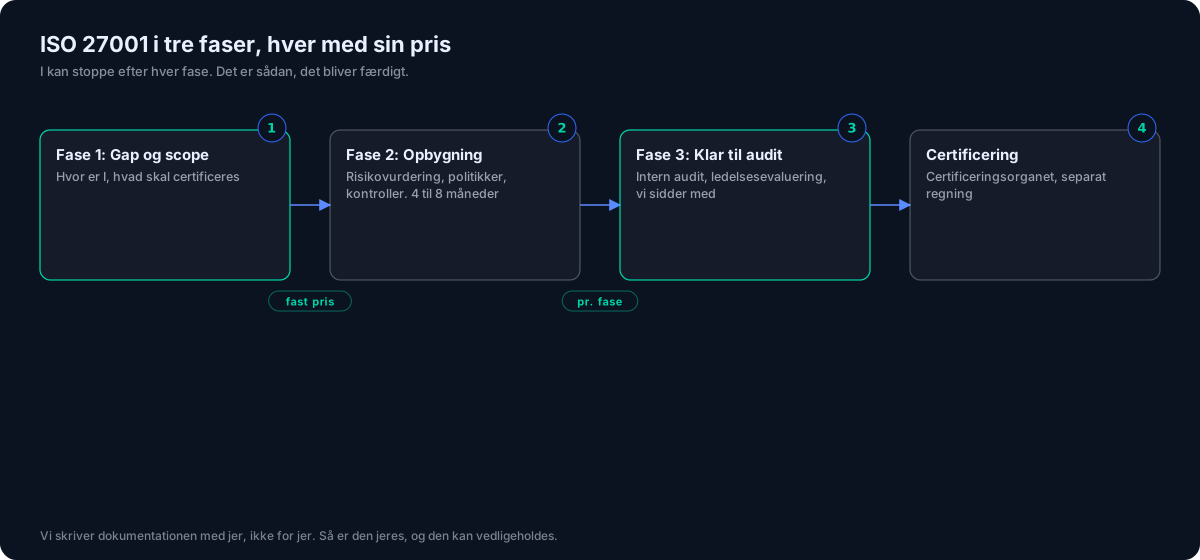
Vi arbejder i tre faser, hver med sin pris, så I kan stoppe efter hver. Første fase er gap-analyse mod ISO 27001 og scope: hvor er I, hvad skal certificeres. Anden fase er opbygningen: risikovurdering, politikker, kontroller, og det er her, det meste af arbejdet ligger, typisk fire til otte måneder med et møde hver anden uge. Tredje fase er intern audit, ledelsesevaluering og forberedelse til certificeringsorganet, inklusive at vi sidder med på dagen.
Vi skriver ikke dokumentationen for jer og afleverer den; vi skriver den med jer, så den er jeres og kan vedligeholdes. Har I allerede lavet NIS2 gap-analyse, er halvdelen af arbejdet gjort. Omfang og pris pr. fase står på ISO 27001-support.
Hvad koster det?
ISO 27001 Support
Efter tilbud
ISO 27001 er en standard for, hvordan I styrer informationssikkerhed. Ikke en liste over produkter, I skal købe.…
ISO 27001 SupportAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Hvor lang tid tager det?
Seks til tolv måneder afhængigt af, hvor I starter, og hvor meget tid I kan lægge i det. Kortere, hvis I har NIS2-arbejdet på plads.
Skal vi ansætte nogen?
Nej, men nogen hos jer skal eje det, typisk to til fire timer om ugen i opbygningen og en time om ugen i drift. Vi kan tage rollen som ekstern sikkerhedsansvarlig imens.
Hvad koster certificeringen selv?
Certificeringsorganet er en separat regning, typisk 40.000 til 80.000 kr. for en SMV over tre år. Vores del er forberedelsen, og den prissættes pr. fase.
Kan vi nøjes med "ISO-klar" uden certifikat?
Ja, og det er et rigtigt valg for mange. Systemet virker uden certifikatet; certifikatet er beviset over for andre. Vi siger ærligt, om I har brug for det.
Hvad koster det?
Efter tilbud, pr. fase, når scope er kendt. Første fase (gap og scope) er typisk 15.000 til 25.000 kr., og så ved I, hvad resten kommer til at koste.
Læs mere
- Viden
Hvad er en risikovurdering?
En risikovurdering er en struktureret gennemgang af, hvad der kan gå galt i jeres forretning, hvor sandsynligt det er, og hvad I…
Hvad er en risikovurdering? - Viden
Hvad er NIS2?
NIS2 er EU's direktiv om cybersikkerhed. Det stiller bindende krav om risikostyring, sikkerhedsforanstaltninger og hændelsesrapportering til organisationer i en række samfundskritiske sektorer,…
Hvad er NIS2?