
Situationen
Et login fra et land, ingen af jer er i. En bruger, der pludselig downloader hele filserveren. En ny administrator, ingen har oprettet. Hver af dem står i en log et sted hos jer i dag. Ingen læser den, og derfor opdages angrebet først, når filerne er krypteret, eller kunden ringer.
Gennemsnitstiden fra et indbrud til det opdages er stadig uger. I den tid finder angriberen backuppen, adgangskoderne og de systemer, der gør mest ondt at miste. Overvågning handler ikke om at stoppe alt; det handler om at gøre uger til timer.
Hvad en leverandør bør levere
Logs fra alt det, der betyder noget
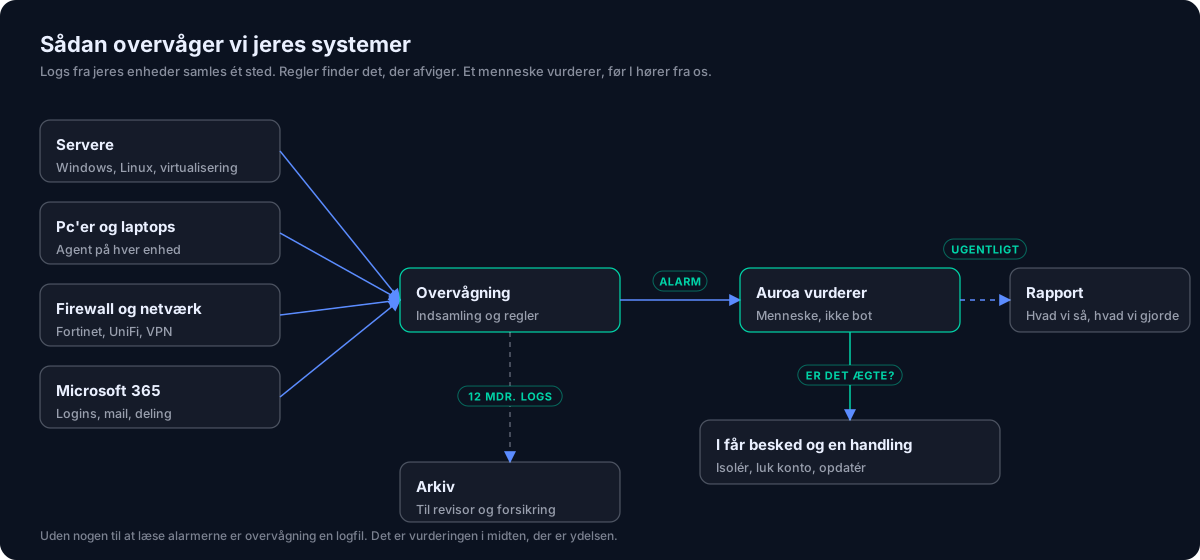
Servere, pc'er, firewall og Microsoft 365. Mangler én kilde, er det dér, det sker.
Regler, der er lavet til SMV'er
Ikke 5.000 generiske regler, der giver 500 alarmer om dagen. Et sæt, der passer til jeres størrelse og tunes til ro.
Et menneske bag alarmen
Nogen skal afgøre, om det er ægte, før I bliver ringet op. Ellers lærer I hurtigt at ignorere alarmerne.
Aftalt respons
Hvad sker der, når det er ægte: hvem ringes, hvad isoleres, hvem beslutter. Skrevet ned, før det sker.
12 måneders logs
Til forsikring, revisor og til at forstå et angreb bagud. Kortere er ikke nok til NIS2.
En rapport, I kan læse
Ugentligt eller månedligt: hvad blev set, hvad blev gjort. Uden det ved I ikke, om overvågningen virker.
Sådan hjælper Auroa
Vi sætter overvågning op på to til tre uger: agenter på servere og pc’er, logs fra firewall og Microsoft 365, og et regelsæt, der er tunet til virksomheder på jeres størrelse. De første to uger kører vi i observationstilstand og fjerner falske alarmer, så det, der kommer igennem, er værd at reagere på.
I drift læser vi alarmerne, vurderer dem og ringer, når det er ægte. Kritiske alarmer håndteres døgnet rundt. Ved et bekræftet indbrud isolerer vi og går over i incident response. Hver uge får I en rapport med det, vi så, og det, vi gjorde. Vil I prøve, før I beslutter, kører vi en Proof of Value i 30 dage, som modregnes i onboardingen. Priser og omfang står på SIEM og XDR.
Hvad koster det?
SIEM & XDR
3.500
kr. pr. måned, ekskl. moms
Logfiler er kun noget værd, hvis nogen læser dem. Vi samler dem, opsætter regler for, hvad der er…
SIEM & XDRAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Hvad er forskellen på SIEM og EDR?
EDR sidder på enheden og stopper det, der sker dér. SIEM samler logs fra alt og ser mønstre på tværs: et login her, en download der. Vi bruger begge; EDR som SentinelOne, SIEM som samlingen ovenpå.
Får vi alarmer om natten?
Kritiske alarmer håndteres 24/7. Det er os, der vågner, ikke jer, medmindre det er ægte, og noget skal besluttes.
Hvor mange enheder skal vi have med?
Alle, der har adgang til jeres data. En overvågning med huller opdager angrebet dér, hvor det ikke er. Prisen dækker 15 enheder; resten koster 95 kr. pr. enhed.
Hvad koster det?
Onboarding 14.500 kr., derefter 3.500 kr. om måneden for op til 15 enheder. Proof of Value 9.500 kr., som modregnes. Opsigelse løbende måned plus tre måneder.
Er det nok til NIS2?
Overvågning og hændelseshåndtering er to af de krav, NIS2 stiller direkte. Med logs i 12 måneder og en skriftlig responsplan dækker det begge.
Læs mere
- Viden
Hvad er SIEM?
Et SIEM samler logs fra servere, pc'er, firewall og cloudtjenester ét sted og leder efter mønstre på tværs. Et fejlet login, et…
Hvad er SIEM? - Viden
Hvad er en SOC?
En SOC er de mennesker og processer, der ser på alarmerne og reagerer på dem. Uden overvågning opdages et indbrud typisk efter…
Hvad er en SOC? - Viden
Hvad er XDR?
XDR udvider EDR til at dække mail, identitet, netværk og cloud i stedet for kun computere. Et moderne angreb starter i en…
Hvad er XDR?