Hvem er det til?
Virksomheder, der ved, at NIS2 gælder dem, men ikke ved, hvor de står. Ledelser, der skal godkende et sikkerhedsbudget og vil vide, hvad pengene går til, før de siger ja. Og leverandører, der har fået krav fra en NIS2-omfattet kunde og skal kunne dokumentere, at de tager dem alvorligt.
Ved I ikke, om I er omfattet, så start med NIS2-rådgivning. Det er billigere at afklare rollen først.
Læs også: Hvad er NIS2? · Hvad er en risikovurdering? · NIS2 og ledelsens ansvar · Løsning: Vi skal forholde os til NIS2
Hvad får I?
En kortlægning af jeres nuværende niveau
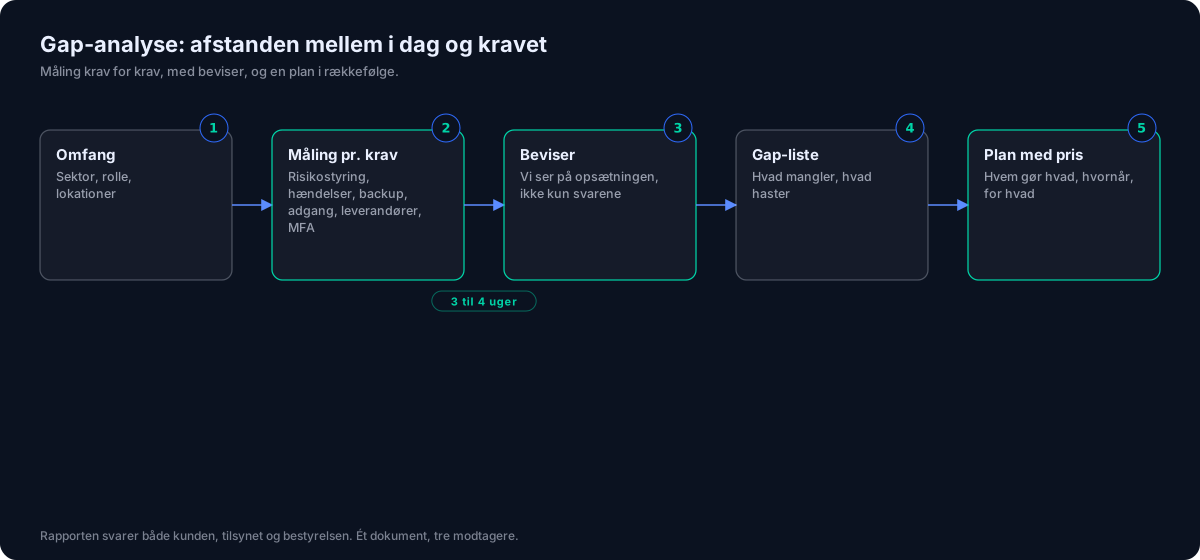
Vi gennemgår risikostyring, hændelseshåndtering, backup, adgangsstyring, leverandørsikkerhed, kryptering, MFA og de øvrige krav. Ét dokument, der viser hvor I er.
Hvert gap med alvorlighed
Rød, gul, grøn. Rød betyder, at et tilsyn eller en kunde vil hænge sig i det. Grøn betyder, at I kan dokumentere det i dag.
En handlingsplan med ejerskab
Ikke "styrk adgangsstyringen", men "slå MFA til på Microsoft 365 for alle brugere inden 1. november, ansvarlig: it-leverandør".
En risikovurdering, hvis I mangler en
NIS2 kræver den. Har I ikke en, laver vi den som en del af forløbet efter samme metode som vores selvstændige risikovurdering.
Et dokument, der holder
Rapporten er skrevet til at blive læst af en revisor eller en kunde uden at skulle oversættes først.
Hvordan foregår det?
Kortlægning
Vi indsamler dokumentation, politikker og teknisk opsætning. To til tre møder med ledelse og it-ansvarlig, samt adgang til de systemer vi skal se.
Gap-vurdering
Vi holder det, vi fandt, op mod kravene og vurderer hvert gap på konsekvens og indsats.
Handlingsplan
I får rapporten præsenteret på et møde. Vi gennemgår de røde fund først og aftaler, hvad der sker næste uge.
Hvad koster det?
Gap-analyse med rapport
fra 8.500 kr.
Op til 50 ansatte og én lokation
Udvidet gap-analyse (flere lokationer eller over 50 ansatte)
12.500 kr. pr. stk.
Politik- og dokumentationspakke
15.000 kr. pr. stk.
Alle priser er ekskl. moms. Engangsydelse. Ingen løbende betaling.