
Situationen
Nogen har spurgt efter jeres risikovurdering. En kunde, en revisor, en forsikring eller NIS2-kravet om risikostyring. I har måske en fra 2021, som ingen har åbnet siden, eller ingen overhovedet. Og de skabeloner, der findes på nettet, lister 200 trusler uden at sige, hvilke der gælder jer.
Det, der ligner et dokumentkrav, er i virkeligheden det vigtigste spørgsmål i sikkerhed: hvad skal I bruge pengene på først? Uden svaret købes der overvågning til systemer, der ikke betyder noget, mens den ene server, hele driften hænger på, stadig ikke har en testet backup.
Hvad en leverandør bør levere
Systemerne, ikke truslerne, som udgangspunkt
Hvad har I, hvad afhænger af hvad, og hvad sker der, hvis det står stille en dag. Trusselslister kommer bagefter.
Sandsynlighed og konsekvens, I kan genkende
Vurderet med jer, i jeres tal: tabte ordrer, timer, bøder. Ikke en farveskala, ingen kan forklare.
Kontroller, I allerede har
Meget findes: backup, MFA, opdateringer. Det tæller med, før der foreslås noget nyt.
En prioriteret handlingsplan
Fem til ti tiltag i rækkefølge, med pris og effekt. Det første er det, der fjerner mest risiko for færrest penge.
Ledelsens accept
Restrisikoen skal nogen tage ansvar for. Rapporten er skrevet, så en direktør kan skrive under på den.
En metode, der kan gentages
Næste år skal vurderingen opdateres, ikke laves om. I får arket og metoden, ikke kun rapporten.
Sådan hjælper Auroa
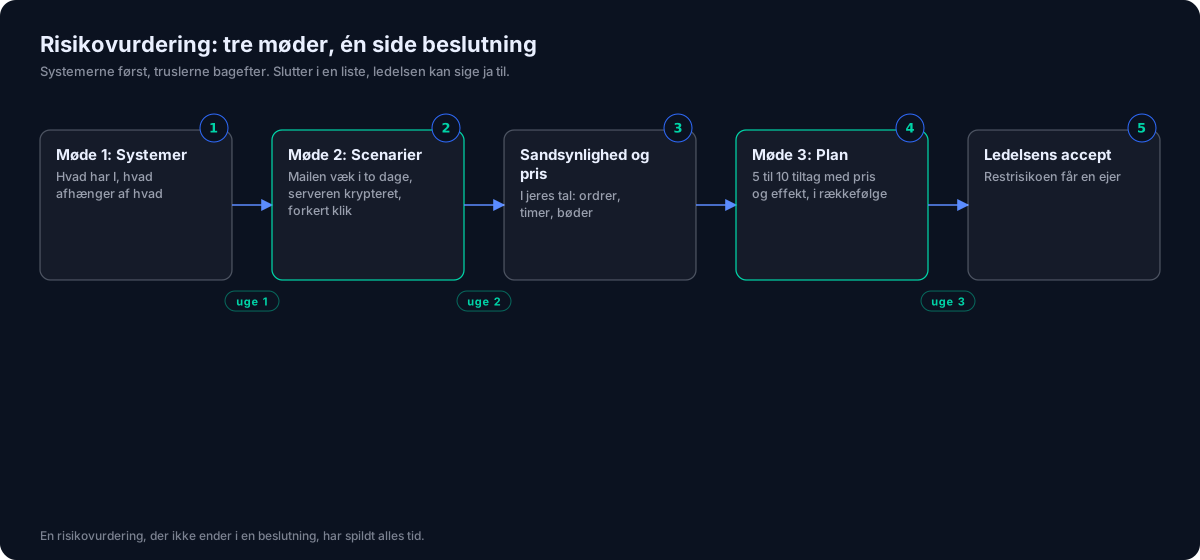
Vi laver risikovurderingen sammen med jer på tre møder. Første møde kortlægger systemer og afhængigheder med den, der kender driften. Andet møde vurderer scenarier: hvad sker der, hvis mailen er væk i to dage, hvis serveren er krypteret, hvis en medarbejder klikker forkert. Tredje møde er handlingsplanen, hvor vi sætter pris og effekt på hvert tiltag og aftaler rækkefølgen.
Rapporten følger den metode, ISO 27005 og NIS2 forventer, men den er skrevet til jer, ikke til en auditor. Skal den bruges til NIS2 eller ISO 27001, passer den direkte ind; skal den bruges til at beslutte næste års budget, er den også det. Prisen er fast og aftales efter det første møde.
Hvad koster det?
ISO 27001 Support
Efter tilbud
ISO 27001 er en standard for, hvordan I styrer informationssikkerhed. Ikke en liste over produkter, I skal købe.…
ISO 27001 SupportNIS2 Rådgivning
6.500
kr. ekskl. moms, fast pris
Loven fylder mange sider. De fleste af dem gælder ikke jer. Vi finder dem, der gør, og siger…
NIS2 RådgivningNIS2 Compliance & Gap Analyse
fra 8.500
kr. ekskl. moms
En gap-analyse svarer på ét spørgsmål: Hvor langt er I fra at leve op til kravene? Vi måler…
NIS2 Compliance & Gap AnalyseAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Hvor lang tid tager det?
Tre møder over tre til fire uger. Har I en frist fra en kunde eller revisor, siger I det, så planlægger vi efter den.
Er det nok til NIS2?
Ja, risikovurderingen er det første, NIS2 kræver, og rapporten er bygget efter det. Resten af kravene tager vi i en gap-analyse, hvis I er omfattet.
Kan vi ikke bare bruge en skabelon?
Jo, hvis nogen hos jer kan vurdere sandsynlighed og konsekvens for jeres systemer. Det er den vurdering, der er arbejdet; skabelonen er 10 % af det.
Hvad koster det?
Fast pris, som aftales efter det første møde, når vi kender omfanget. For en virksomhed på 20 til 100 ansatte med én lokation ligger den typisk mellem 12.500 og 25.000 kr. ekskl. moms.
Hvor ofte skal den opdateres?
Én gang om året, eller når noget stort ændrer sig: nyt system, ny lokation, ny kunde med krav. I får arket, så opdateringen tager en dag, ikke en måned.
Læs mere
- Viden
Hvad er en risikovurdering?
En risikovurdering er en struktureret gennemgang af, hvad der kan gå galt i jeres forretning, hvor sandsynligt det er, og hvad I…
Hvad er en risikovurdering? - Viden
Hvad er NIS2?
NIS2 er EU's direktiv om cybersikkerhed. Det stiller bindende krav om risikostyring, sikkerhedsforanstaltninger og hændelsesrapportering til organisationer i en række samfundskritiske sektorer,…
Hvad er NIS2? - Viden
Hvad er DORA?
DORA er EU's forordning om digital modstandsdygtighed i den finansielle sektor. Den gælder banker, forsikring, pension, betalingsinstitutter og deres IT-leverandører. Leverer I…
Hvad er DORA?