Hvem er det til?
Virksomheder med 20 til 250 ansatte, som har fået at vide, at NIS2 kræver logning og hændelseshåndtering, og som ikke har nogen til at læse loggen. Virksomheder, der har haft en hændelse og bagefter opdagede, at de ikke kunne se, hvad der var sket. Og it-leverandører, der vil tilbyde overvågning til deres kunder uden selv at bygge det.
Er I usikre på, om I overhovedet har brug for det, så start med Hvad er en SOC? Den gennemgår, hvem der har brug for døgnovervågning, og hvem der kan nøjes med mindre.
Læs også: Hvad er SIEM? · Hvad er XDR? · Hvad er en SOC? · Løsning: Vi opdager først problemer, når nogen ringer
Hvad får I?
Central logning
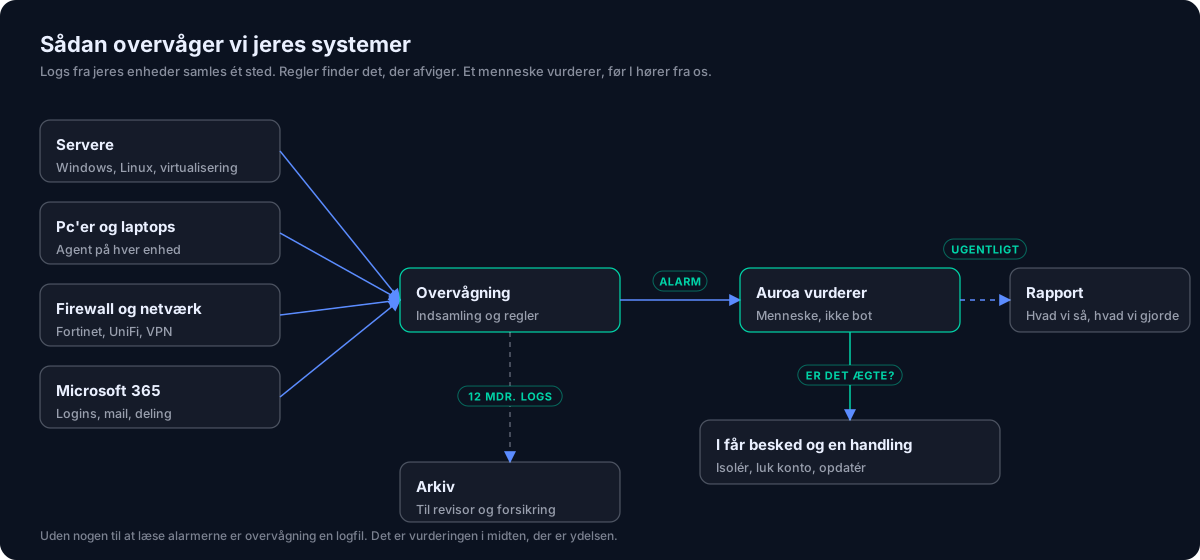
Vi opsætter indsamling fra jeres Microsoft 365, servere, firewall og endpoints. Logs gemmes i mindst 12 måneder, så en undersøgelse ikke bliver gætværk.
Detektioner, der passer til jer
Vi starter med de angreb, der rammer danske SMV'er: kompromitterede konti, videresendelsesregler i mail, ransomware-adfærd, logins fra umulige steder. Ikke 2.000 generiske regler, der drukner jer i støj.
En person, der ringer
Ved kritiske alarmer bliver I kontaktet på telefon. Ikke en mail i en indbakke, ingen læser om natten.
Respons på enheden
Med XDR kan vi isolere en inficeret maskine fra netværket, mens vi undersøger. Det tager minutter, ikke timer. Læs om EDR og hvorfor antivirus ikke er nok.
En månedlig rapport
Hvad så vi, hvad gjorde vi, hvad anbefaler vi. Skrevet til ledelsen, brugbar over for en kunde eller en auditor.
Hvordan foregår det?
Kortlægning
Hvilke systemer skal ind, og hvad skal vi kunne se? Én til to uger.
Onboarding
Vi opsætter logindsamling og endpoint-agenter, tuner de første regler og kører en uges stille periode, hvor vi lærer, hvad der er normalt hos jer.
Drift
Fra da af overvåger vi, tuner løbende og rapporterer månedligt. I har én fast kontaktperson.
Hvad koster det?
Onboarding
14.500 kr.
Logindsamling, endpoint-agenter og tuning. Proof of Value (9.500) modregnes ved fortsættelse
Abonnement
3.500 kr. pr. måned
Op til 15 enheder
Ekstra enhed ud over 15
95 kr. pr. måned
Proof of Value (30 dage, modregnes i onboarding)
9.500 kr. pr. stk.
Alle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.