
Situationen
Filer er pludselig krypteret. Eller der sendes mails fra jeres konti, som ingen har skrevet. Eller en medarbejder har klikket på noget, og nu opfører maskinen sig mærkeligt. I ved ikke, om det er én pc eller hele netværket, og I ved ikke, hvad I skal gøre først.
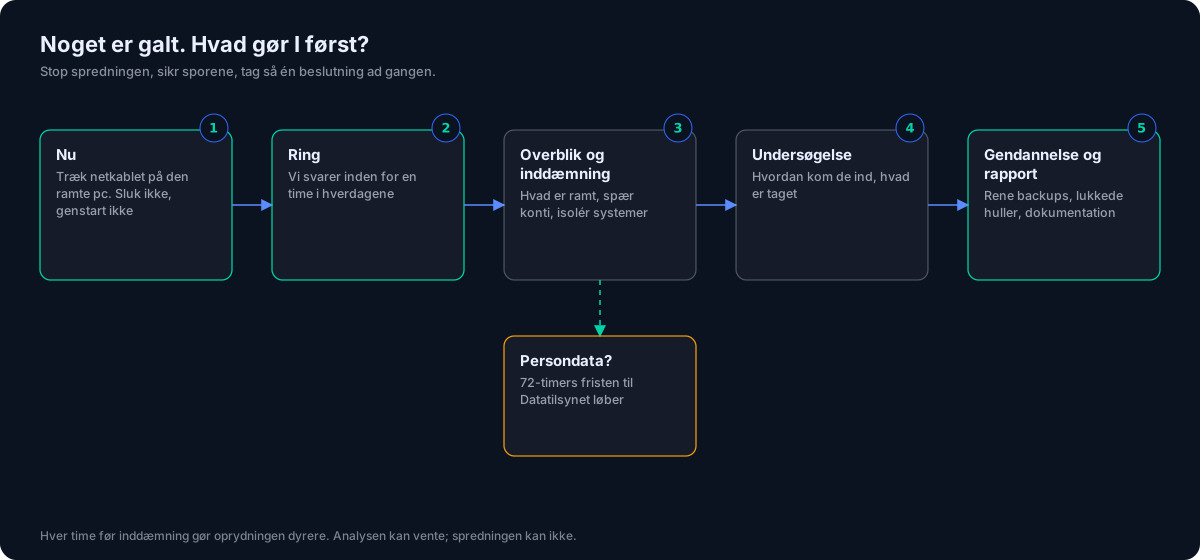
De første timer afgør, hvor dyrt det bliver. Hvert minut, en angriber får lov at være inde, kan blive til flere krypterede servere, flere kopierede filer og en større oprydning. Og er der personoplysninger involveret, løber Datatilsynets frist på 72 timer allerede. Det er ikke tidspunktet at google sig frem til en løsning eller vente på, at it-leverandøren svarer mandag.
Hvad en leverandør bør levere
Svar med det samme
En klar responstid og et telefonnummer, der bliver taget, ikke en ticket, der bliver "prioriteret".
Inddæmning før undersøgelse
Ramte systemer isoleres, kompromitterede konti spærres, før nogen begynder at analysere. Truslen skal stoppes med at sprede sig, mens der arbejdes.
Bevissikring
Logs og spor sikres, før de overskrives. Det er afgørende for at forstå angrebet, for forsikringen og for en eventuel politianmeldelse.
Udryddelse og gendannelse
Årsagen fjernes, og driften gendannes fra backups, der er kontrolleret rene. Ellers genstarter I bare problemet.
72-timers anmeldelse
Er personoplysninger berørt, skal risikovurdering og anmeldelse til Datatilsynet være klar inden fristen. Leverandøren skal kunne skrive den.
Rapport og læring
Hvad skete der, hvordan kom de ind, og hvad skal lukkes permanent. Skriftligt, så I kan vise det til ledelse, forsikring og kunder.
Sådan hjælper Auroa
Når I ringer, får I fat i den, der skal løse det. Første time bruger vi på overblik: hvad er ramt, hvordan kom truslen ind, hvor langt er den nået. Derefter inddæmmer vi: isolerer ramte systemer, spærrer konti, sikrer logs. Så undersøger vi. Den rækkefølge er bevidst; det er inddæmningen, der begrænser skaden, ikke analysen.
Vi arbejder efter en fast proces (inddæmning, udryddelse, gendannelse, læring), så håndteringen er kontrolleret og ikke afhænger af, hvem der tilfældigvis er på arbejde. Er persondata berørt, skriver vi risikovurderingen og anmeldelsen til Datatilsynet sammen med jer inden for fristen. Alt bliver dokumenteret undervejs, så I står med en rapport bagefter og ikke kun en regning.
Vil I ikke stå i den situation igen, findes vores beredskab: en plan, en kontaktliste, en årlig øvelse og hverdagspris døgnet rundt. Det er på siden om incident response.
Hvad koster det?
Incident Response
1.800
kr. pr. time i hverdagene, ekskl. moms
Vi finder omfanget, lukker hullet og skriver ned, hvad der skete. Rapporten er jeres, og den kan bruges…
Incident ResponseAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Hvor hurtigt kan I hjælpe?
Vi ringer tilbage inden for en time i hverdagene og går i gang med det samme, som regel via fjernadgang. Skal vi ud, aftaler vi det i første opkald.
Hvad skal vi gøre, mens vi venter?
Sluk ikke maskinerne, og genstart ikke servere; det kan slette spor. Træk netværkskablet ud af den ramte pc, skift ikke adgangskoder endnu, og skriv ned, hvad I har set og hvornår.
Skal hændelsen anmeldes til Datatilsynet?
Hvis personoplysninger kan være berørt, ja, inden 72 timer fra I opdagede det. Vi vurderer det sammen med jer i første time og skriver anmeldelsen, hvis den skal afsted.
Hvad koster det?
1.800 kr. pr. time i hverdagene, 2.700 aften og weekend, ingen minimum. En typisk hændelse i en SMV tager 6 til 20 timer at håndtere. Har I beredskab hos os, er prisen 1.800 hele døgnet.
Hjælper I også bagefter, så det ikke sker igen?
Ja. Rapporten slutter med det, der skal lukkes, og vi kan hjælpe med at lukke det: overvågning, beskyttelse af enheder og backup, der er testet.
Læs mere
- Viden
Hvad er incident response?
Incident response er den plan, der bestemmer, hvem der gør hvad, når noget er gået galt. Uden den træffes de vigtigste beslutninger…
Hvad er incident response? - Viden
Hvad er phishing, smishing og vishing?
Phishing er svindel, der narrer folk til at udlevere loginoplysninger eller godkende en betaling. Den klassiske udgave kommer som mail. Kommer den…
Hvad er phishing, smishing og vishing? - Viden
Hvad er CEO-fraud?
CEO-fraud er en mail, der ser ud til at komme fra direktøren og beder bogholderiet om en hastende overførsel. Der er hverken…
Hvad er CEO-fraud?