
Situationen
Et spørgeskema fra en stor kunde. Tredive spørgsmål om risikostyring, hændelseshåndtering, backup, adgangsstyring og leverandørstyring, med frist om tre uger. Eller en ny kontrakt med et bilag om “informationssikkerhed”, som ingen hos jer har læst til ende. Kunden er selv omfattet af NIS2 og er forpligtet til at stille krav til sine leverandører. Nu er kravene landet hos jer.
I er ikke selv omfattet af loven. Men I kan miste kunden, hvis I ikke kan svare, og I kan skrive under på noget, I ikke kan holde, hvis I svarer for hurtigt. Begge dele sker. Det tredje, der sker, er, at nogen køber et dyrt system for at kunne sætte et flueben, som en politik og en test ville have klaret.
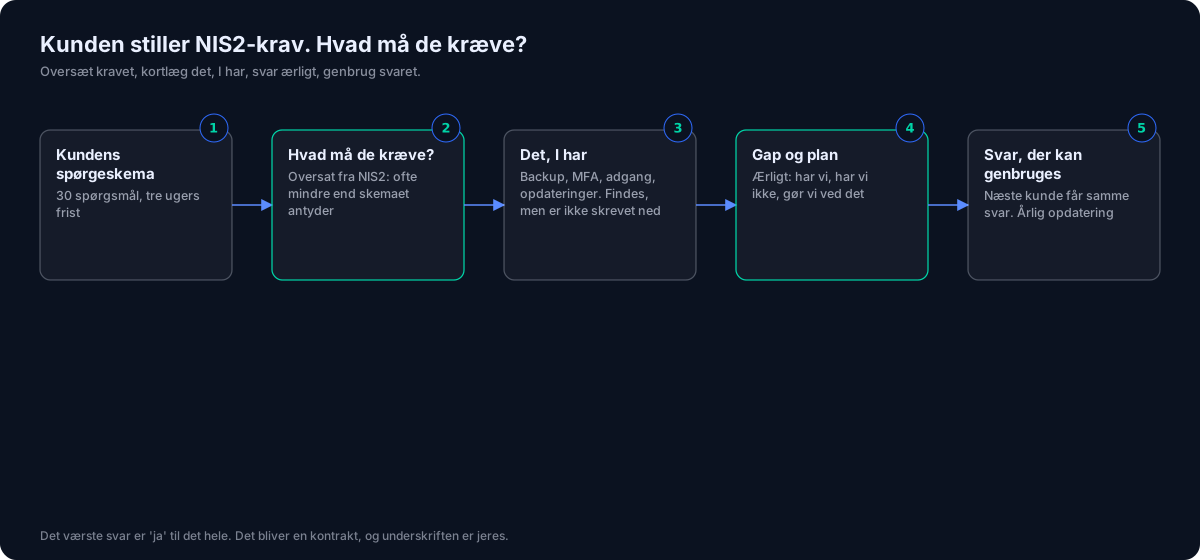
Hvad en leverandør bør levere
Oversættelse af kundens krav
Hvad kræver NIS2 faktisk af kunden, og hvad må kunden derfor kræve af jer. Ofte mindre end spørgeskemaet antyder.
Kortlægning af det, I allerede har
Backup, MFA, adgangsstyring, opdateringer. Meget findes, det er bare ikke skrevet ned.
Gap-liste med prioritering
Hvad mangler, hvad haster, og hvad kan besvares med "vi har det ikke, og her er planen".
Dokumentation, der kan sendes
Politikker og beskrivelser i et omfang, en indkøber kan læse, ikke et ISO-system til en virksomhed på 25 mand.
Svar på spørgeskemaet
Ærligt, ensartet og genbrugeligt, så næste kunde får samme svar.
En årlig gennemgang
Kravene kommer igen næste år, og så skal svaret stadig holde.
Sådan hjælper Auroa
Vi starter med kundens spørgeskema eller kontraktbilag og oversætter det til det, NIS2 faktisk kræver. Det giver ofte det første gode nyhed: en del af spørgsmålene er standardtekst, som I kan besvare med det, I allerede gør. Så kortlægger vi jeres sikkerhed som den er, ikke som den burde være, og skriver gap-listen.
Er I langt, skriver vi svaret sammen med jer i NIS2-rådgivning: ét møde og en skriftlig anbefaling. Er der mere at gøre, laver vi en gap-analyse med rapport, som både er svaret til kunden og jeres egen plan. Mangler der politikker, skriver vi dem i et omfang, der passer til jeres størrelse. Vi lover ikke, at I bliver “NIS2-certificerede”; det findes ikke. Vi lover, at I kan svare kunden og holde det.
Hvad koster det?
NIS2 Rådgivning
6.500
kr. ekskl. moms, fast pris
Loven fylder mange sider. De fleste af dem gælder ikke jer. Vi finder dem, der gør, og siger…
NIS2 RådgivningAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Er vi omfattet af NIS2, hvis vores kunde er?
Ikke automatisk. NIS2 gælder for bestemte sektorer og størrelser. Men jeres kunde er forpligtet til at stille krav til sine leverandører, og de krav kan I ikke afvise med, at loven ikke gælder jer.
Skal vi have ISO 27001 for at svare kunden?
Nej. De fleste indkøbere vil have svar på konkrete spørgsmål og dokumentation for det vigtigste. ISO 27001 kan blive relevant, hvis flere kunder kræver det, og det er en anden samtale.
Hvor lang tid tager det?
Afklaringen tager et møde og en uge. En gap-analyse med rapport tager tre til fire uger. Har I en frist, siger I det, så planlægger vi efter den.
Kan vi bruge svaret til andre kunder?
Ja. Vi skriver det, så det kan genbruges, og opdaterer det ved den årlige gennemgang, så I ikke starter forfra, hver gang et nyt spørgeskema lander.
Hvad koster det?
Afklaring 6.500 kr. Gap-analyse fra 8.500 kr. for op til 50 ansatte. Politikker og dokumentation 15.000 kr. som pakke. Alle priser er faste og ekskl. moms.
Læs mere
- Viden
Hvad er NIS2?
NIS2 er EU's direktiv om cybersikkerhed. Det stiller bindende krav om risikostyring, sikkerhedsforanstaltninger og hændelsesrapportering til organisationer i en række samfundskritiske sektorer,…
Hvad er NIS2? - Viden
NIS2 og ledelsens ansvar
NIS2 lægger ansvaret for cybersikkerhed hos ledelsen selv. Direktionen skal godkende risikostyringen på et oplyst grundlag, føre tilsyn med at den virker,…
NIS2 og ledelsens ansvar - Viden
Hvad er en risikovurdering?
En risikovurdering er en struktureret gennemgang af, hvad der kan gå galt i jeres forretning, hvor sandsynligt det er, og hvad I…
Hvad er en risikovurdering?