Hvem er det til?
Mindre finansielle virksomheder: forsikringsformidlere, investeringsselskaber, betalingsinstitutter og fintech, som ikke har en compliance-afdeling. Og it-leverandører til den finansielle sektor, der har fået et DORA-tillæg til kontrakten og skal kunne svare på det.
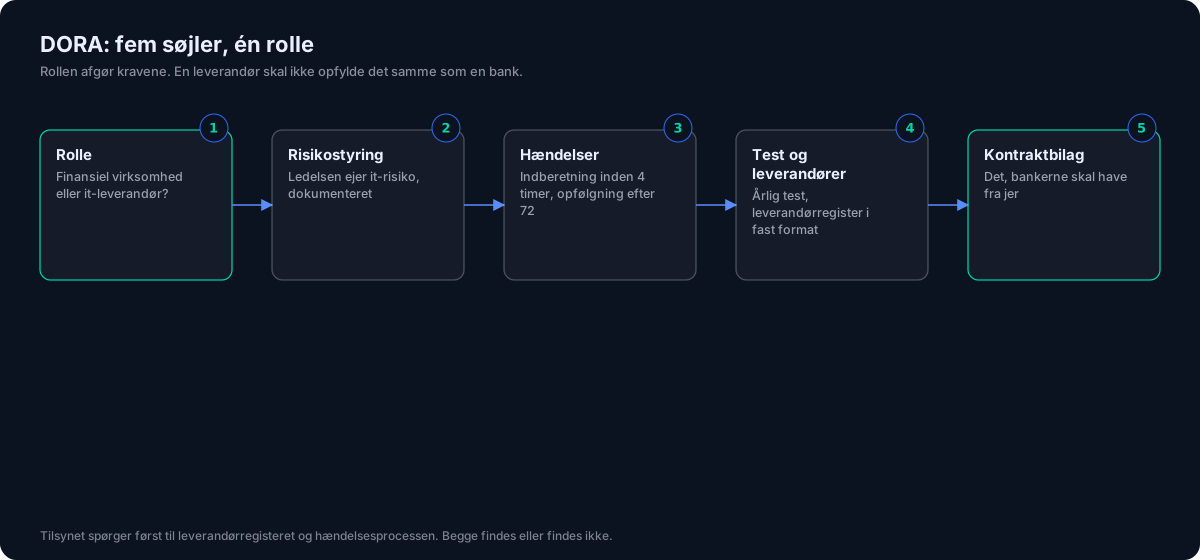
Er I usikre på, om I er omfattet, så læs Hvad er DORA? først. Den gennemgår de fem søjler og hvem der er inde.
Læs også: Hvad er DORA? · Hvad er incident response? · Hvad er en risikovurdering? · Løsning: DORA-compliance
Hvad får I?
En afklaring af jeres rolle
Finansiel enhed, kritisk tredjepartsleverandør eller almindelig it-leverandør. Kravene er meget forskellige.
En gap-analyse mod DORA's fem søjler
Vi holder jeres nuværende opsætning op mod kravene og markerer, hvor I mangler dokumentation, og hvor I mangler teknik.
Et ikt-risikoregister
DORA kræver, at risikoen er skrevet ned og ejet. Vi bygger registret sammen med jer efter samme metode som vores risikovurdering.
En hændelsesproces, der kan rapportere
Større ikt-hændelser skal meldes til Finanstilsynet inden for faste frister. Vi sætter processen op, så I kan nå det. Læs mere om incident response.
Kontraktsvar til jeres kunder
Er I leverandør, hjælper vi med at svare på DORA-tillægget uden at love mere, end I kan holde.
Hvordan foregår det?
Afklaring
Et møde, hvor vi fastlægger rolle, kunder og omfang.
Kortlægning
Vi gennemgår systemer, leverandører, politikker og hændelseshåndtering. Typisk to til tre uger.
Plan og dokumentation
I får en prioriteret handlingsplan og de dokumenter, DORA kræver, i en form, der kan vedligeholdes.
Hvad koster det?
Prisen afhænger af omfanget og fastsættes efter et kort formøde. I får den skriftligt, før vi går i gang.
Alle priser er ekskl. moms. Pris aftales skriftligt efter afklaring.