
Situationen
GDPR kræver en DPO for offentlige myndigheder og for virksomheder, der behandler følsomme oplysninger eller overvåger folk systematisk. Mange andre vælger en, fordi kunder og udbud spørger efter den. Det, I står med, er et krav om en rolle, der skal være uafhængig, kompetent og tilgængelig, og ingen hos jer kan være alle tre.
En intern DPO, der også er it-chef eller HR-chef, er ikke uafhængig, og det ved Datatilsynet. En ekstern DPO er den løsning, GDPR selv peger på for virksomheder i jeres størrelse.
Hvad en leverandør bør levere
En navngiven person
Ikke en postkasse. Én person med navn, som medarbejdere, kunder og Datatilsynet kan kontakte.
Registrering hos Datatilsynet
DPO'en skal anmeldes. Leverandøren skal stå for det og holde det opdateret.
Kendskab til jeres behandlinger
Fortegnelsen, databehandleraftalerne, de systemer, data ligger i. En DPO, der ikke kender jeres systemer, kan ikke rådgive.
Fast rytme
Kvartalsmøder som minimum, med referat. Det er beviset for, at rollen er reel.
Svar, når det gælder
Et brud på persondatasikkerheden skal vurderes inden for timer, ikke uger. Aftalt svartid.
Teknisk forståelse
GDPR er også teknik: kryptering, adgangsstyring, logning. En DPO, der kan læse en systemopsætning, sparer jer for en it-konsulent ved siden af.
Sådan hjælper Auroa
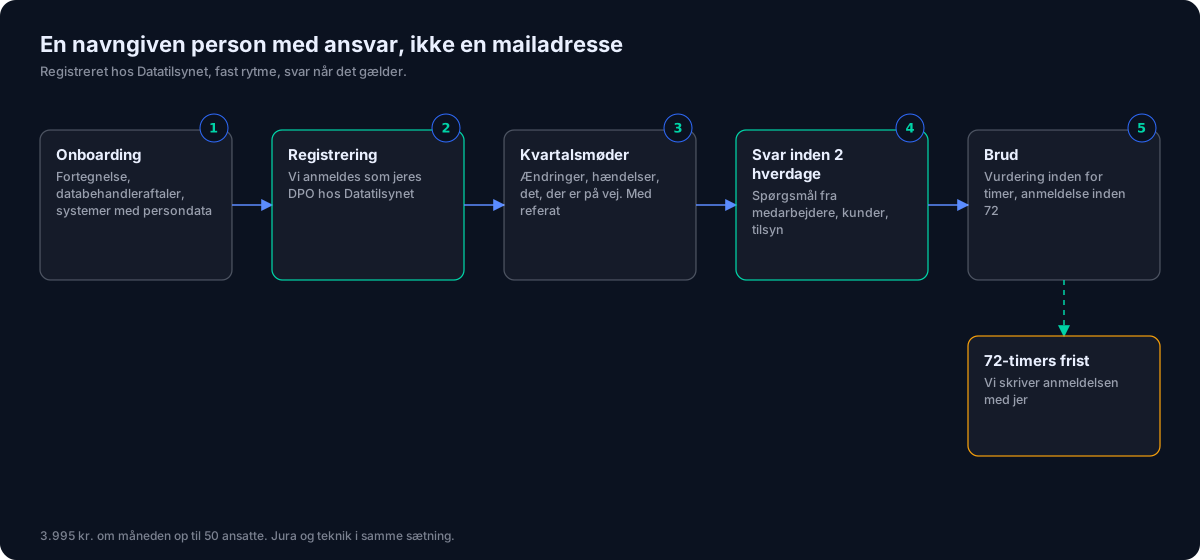
Onboarding tager to til fire uger: vi gennemgår fortegnelsen, databehandleraftalerne og de systemer, persondata ligger i, og registrerer os som jeres DPO hos Datatilsynet. Derefter mødes vi hvert kvartal og gennemgår ændringer, hændelser og det, der er på vej. Mellem møderne svarer vi på spørgsmål inden for to hverdage og med det samme ved brud.
Fordi vi også arbejder med sikkerheden bag persondata, kan vi rådgive om det tekniske i samme samtale: er data krypteret, hvem har adgang, hvor længe gemmes logs. Det er ofte der, en DPO-rolle bliver konkret. Priser og omfang står på Ekstern DPO.
Hvad koster det?
Ekstern DPO
fra 3.995
kr. pr. måned, ekskl. moms
GDPR kræver en DPO for nogle virksomheder og gør den fornuftig for mange flere. Vi tager rollen som…
Ekstern DPOAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Skal vi have en DPO?
Offentlige myndigheder altid. Virksomheder, hvis kerneaktivitet er systematisk overvågning eller behandling af følsomme oplysninger i stort omfang. Er I i tvivl, afklarer vi det i første samtale, og svaret kan godt være nej.
Kan vores it-chef ikke være DPO?
Ikke uafhængigt. DPO’en må ikke bestemme formål og midler for behandlingen, og det gør en it- eller HR-chef. Datatilsynet har givet påtaler for præcis det.
Hvad sker der ved et brud?
I ringer. Vi vurderer inden for timer, om det skal anmeldes til Datatilsynet inden for 72 timer, og skriver anmeldelsen med jer, hvis det skal.
Hvad koster det?
3.995 kr. om måneden op til 50 ansatte, 5.995 kr. fra 51 til 250. Onboarding 6.500 kr. Opsigelse løbende måned plus tre måneder, ingen bindingsperiode ud over det.
Kan I også hjælpe med fortegnelse og databehandleraftaler?
Ja, det er en del af onboardingen, hvis de mangler, og ellers gennemgår vi dem årligt.
Læs mere
- Viden
Hvad er en DPO?
En DPO er en uafhængig rådgiver, der overvåger, om I overholder GDPR, og som er kontaktpunkt for Datatilsynet. Rollen er lovpligtig for…
Hvad er en DPO? - Viden
Hvad er GDPR?
GDPR er EU's databeskyttelsesforordning. Den bestemmer, hvornår I må behandle oplysninger om mennesker, hvor længe I må gemme dem, og hvad de…
Hvad er GDPR? - Viden
Hvad er en CISO?
En CISO er den, der ejer informationssikkerheden fagligt og kan forklare risikoen for en direktion. Arbejdet er mindre teknisk, end titlen lyder:…
Hvad er en CISO?