Hvem er det til?
Virksomheder, der har mistet et udbud eller en kunde på manglende certifikat. It- og softwareleverandører, hvis kunder stiller NIS2-krav og accepterer ISO 27001 som dokumentation. Og virksomheder, der vil have struktur på sikkerheden og bruger standarden som skabelon, uden nødvendigvis at gå til audit.
Læs også: Hvad er en risikovurdering? · Hvad er en CISO? · Hvad er NIS2? · Løsning: ISO 27001-forberedelse
Hvad får I?
En scope og en plan
Hvad skal certificeres, hvad kan holdes udenfor, og hvor lang tid tager det realistisk for jer. Skrevet ned, før nogen bruger penge.
En risikovurdering efter ISO 27005
Den bærer hele systemet. Vi laver den sammen med jer, med ejerskab og frist på hver risiko. Sådan ser en brugbar risikovurdering ud.
Statement of Applicability og kontroller
Vi går de 93 kontroller i bilag A igennem og skriver ned, hvilke der gælder jer, hvilke der ikke gør, og hvorfor.
Politikker, I kan læse
Ikke 40 sider pr. dokument. Korte politikker, som medarbejderne faktisk kan følge, og som auditoren accepterer.
Intern audit og ledelsesevaluering
Begge dele er krav. Vi gennemfører den første interne audit og forbereder ledelsen til, hvad auditoren spørger om.
Hvordan foregår det?
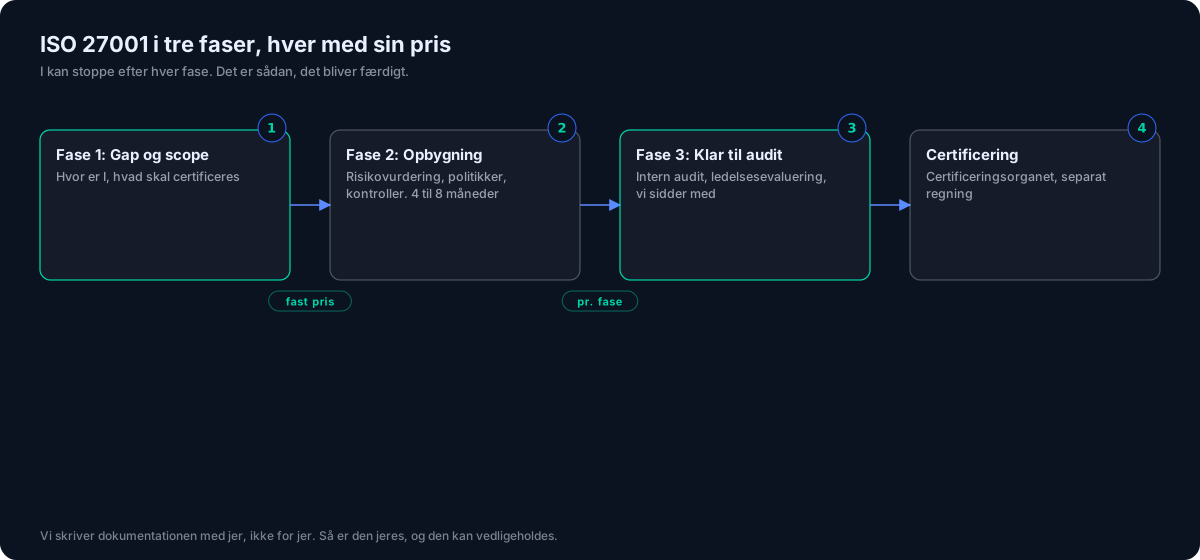
Scope og gap
To til tre uger. Vi fastlægger omfanget og måler, hvor langt I er fra kravene.
Opbygning
Tre til seks måneder afhængigt af udgangspunkt. Risikovurdering, politikker, kontroller og de tekniske tiltag, der mangler. Her arbejder vi typisk en fast dag om ugen hos jer eller online.
Audit-klar
Intern audit, ledelsesevaluering og en generalprøve. Så vælger I et certificeringsorgan, og vi er med til auditten.
Hvad koster det?
Prisen afhænger af omfanget og fastsættes efter et kort formøde. I får den skriftligt, før vi går i gang.
Alle priser er ekskl. moms. Pris pr. fase aftales skriftligt efter scope og gap.