
Situationen
NIS2 er trådt i kraft, og I er omfattet, direkte eller gennem en kunde. Ledelsen har spurgt, hvad det betyder, og svaret var “det ved vi ikke helt”. Loven fylder mange sider, de fleste af dem gælder ikke jer, og de, der gør, står ikke samlet nogen steder.
Uden en måling af, hvor I står, sker der én af to ting: enten købes der systemer for at kunne sætte flueben, eller der sker ingenting, fordi opgaven er for stor til at begynde på. Begge dele er dyre. En gap-analyse gør opgaven til en liste med en rækkefølge.
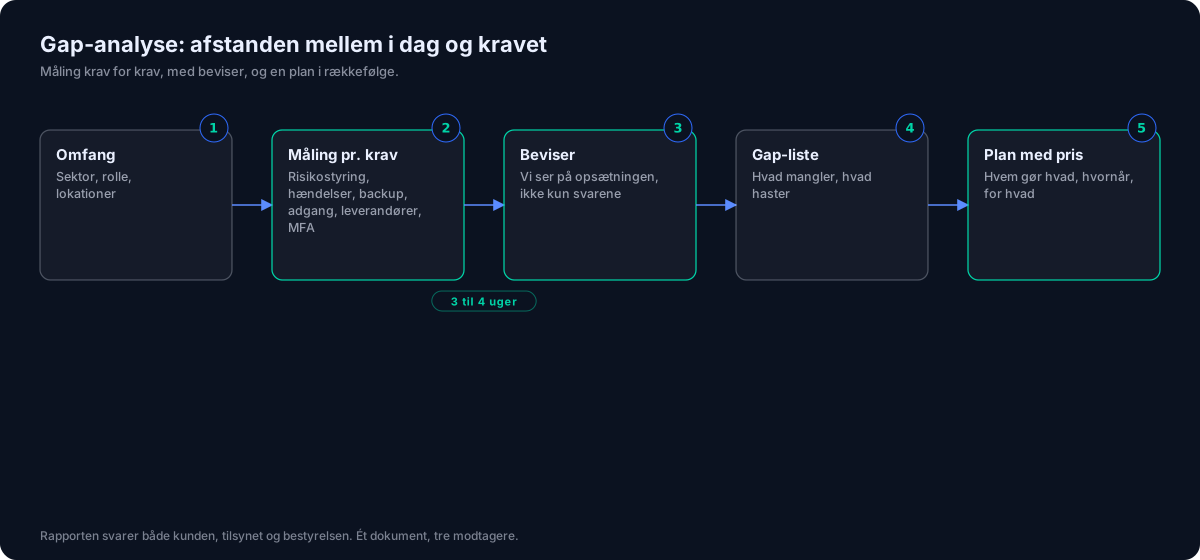
Hvad en leverandør bør levere
Afklaring af, hvad der gælder jer
Sektor, størrelse, rolle i forsyningskæden. Det afgør, hvilke krav der er jeres, og hvilke I kan lade ligge.
Måling mod hvert krav
Risikostyring, hændelseshåndtering, backup, adgangsstyring, leverandørsikkerhed, kryptering, MFA, uddannelse. Ét dokument, der viser status pr. krav.
Beviser, ikke selvvurdering
Vi kigger på opsætningen, ikke kun på, hvad I siger, I gør. Et flueben uden dokumentation tæller ikke.
Prioriteret plan
Hvad haster, hvad kan vente, hvad koster det. Første punkt er det, der fjerner mest risiko.
Ledelsesansvaret med
NIS2 gør ledelsen ansvarlig. Rapporten er skrevet, så en direktør forstår, hvad der skrives under på.
Genbrug til kunder og tilsyn
Samme rapport svarer på kundens spørgeskema og tilsynets spørgsmål. Ikke tre dokumenter, ét.
Sådan hjælper Auroa
Vi starter med et møde om, hvem I er, og hvad I leverer til hvem. Det afgør, om I er væsentlig eller vigtig enhed, eller “kun” leverandør til én. Så gennemgår vi jeres sikkerhed krav for krav, sammen med den, der kender systemerne: hvad findes, hvad er skrevet ned, hvad er testet. Vi ser på opsætningen, ikke kun på svarene.
Rapporten viser status pr. krav med farve og bevis, og slutter med planen: hvad først, hvad koster det, hvem gør det. De fleste opdager, at de er længere, end de troede, på det tekniske, og kortere på det skriftlige. Mangler der politikker og procedurer, skriver vi dem i en pakke i et omfang, der passer til jeres størrelse. Det hele står på gap-analysens side med faste priser.
Hvad koster det?
NIS2 Compliance & Gap Analyse
fra 8.500
kr. ekskl. moms
En gap-analyse svarer på ét spørgsmål: Hvor langt er I fra at leve op til kravene? Vi måler…
NIS2 Compliance & Gap AnalyseAlle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.
Ofte stillede spørgsmål
Er vi overhovedet omfattet?
Det afklarer første møde. Sektor og størrelse afgør det, og leverandører til omfattede virksomheder får kravene gennem kontrakten, selv om loven ikke gælder dem direkte.
Hvor lang tid tager det?
Tre til fire uger fra første møde til rapport. Med flere lokationer eller over 50 ansatte lidt længere.
Skal vi købe noget bagefter?
Ikke nødvendigvis. Planen viser, hvad der mangler, og meget kan I gøre selv med de systemer, I har. Det, vi kan levere, står med pris; resten er jeres valg.
Hvad koster det?
Fra 8.500 kr. for op til 50 ansatte og én lokation, 12.500 kr. udvidet. Politik- og dokumentationspakke 15.000 kr. Alle priser er faste og ekskl. moms.
Kan rapporten bruges over for tilsynet?
Ja. Den følger direktivets struktur og viser status med beviser. Det er præcis det, et tilsyn vil se: at I kender jeres huller og har en plan for dem.
Læs mere
- Viden
Hvad er NIS2?
NIS2 er EU's direktiv om cybersikkerhed. Det stiller bindende krav om risikostyring, sikkerhedsforanstaltninger og hændelsesrapportering til organisationer i en række samfundskritiske sektorer,…
Hvad er NIS2? - Viden
NIS2 og ledelsens ansvar
NIS2 lægger ansvaret for cybersikkerhed hos ledelsen selv. Direktionen skal godkende risikostyringen på et oplyst grundlag, føre tilsyn med at den virker,…
NIS2 og ledelsens ansvar - Viden
Hvad er en risikovurdering?
En risikovurdering er en struktureret gennemgang af, hvad der kan gå galt i jeres forretning, hvor sandsynligt det er, og hvad I…
Hvad er en risikovurdering?