Hvem er det til?
Virksomheder, der har antivirus og har hørt, at det ikke er nok mod ransomware. Virksomheder med 10 til 500 enheder uden eget sikkerhedsteam. Og it-leverandører, der vil tilbyde EDR til deres kunder uden selv at drive konsollen.
Læs Hvad er ransomware? for at forstå, hvad EDR egentlig stopper, og hvor i angrebet det sker.
Læs også: Hvad er EDR? · Hvad er XDR? · Hvad er ransomware? · SIEM og XDR
Hvad får I?
Onboarding, der rydder op først
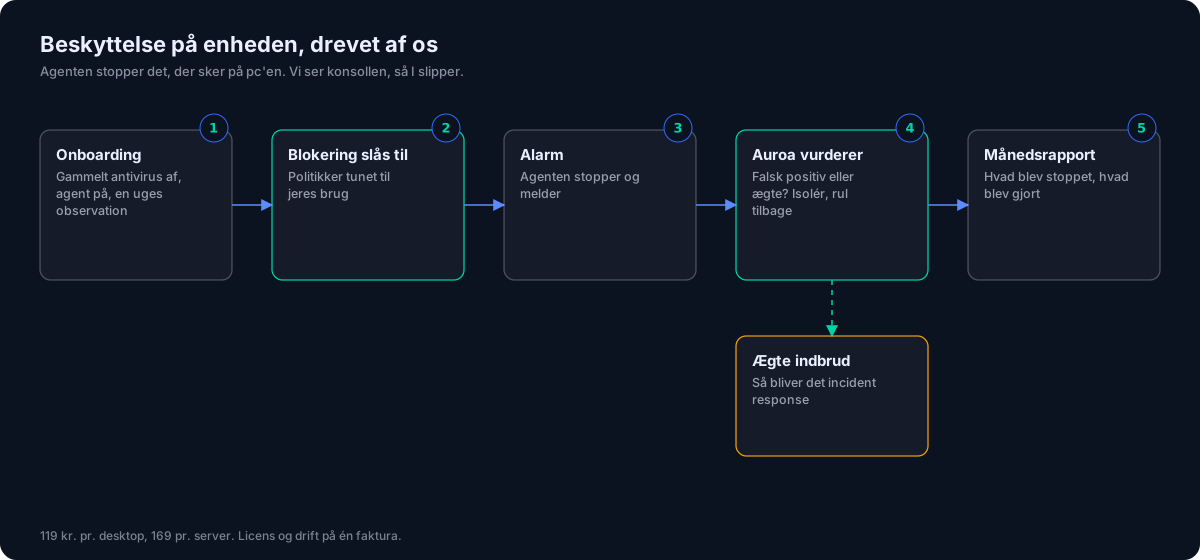
Licenser, afinstallation af gammelt antivirus, udrulning på alle enheder og en uges overvågningstilstand, før blokering slås til.
Managed drift
Vi ejer konsollen, holder politikkerne opdateret, håndterer falske positiver og rapporterer månedligt. I skal ikke logge ind nogen steder.
Respons, når det gælder
Ved kritiske alarmer isolerer vi enheden fra netværket og ruller tilbage. Kobles typisk med SIEM og XDR, så vi også ser det, der sker uden om enheden.
Rollback ved ransomware
SentinelOnes rollback-funktion gendanner filer, der er blevet krypteret, fra maskinens egne skyggekopier. Vi tester den på jeres miljø under onboarding, så I ved, at den virker.
Dokumentation til NIS2
EDR på alle enheder er et konkret svar på kravet om beskyttelse mod malware. Vi leverer dokumentationen i en form, der kan sendes til en kunde eller vedlægges en gap-analyse.
Hvordan foregår det?
Kortlægning
Hvor mange enheder, hvilke styresystemer, og er der gammelt antivirus, der skal af først?
Udrulning
Typisk en til to uger. Vi kører først i overvågningstilstand, så vi fanger falske positiver, før vi slår blokering til.
Drift
Vi overvåger, tuner og rapporterer månedligt. I hører fra os, når der er noget, og én gang om måneden, når der ikke er.
Hvad koster det?
Onboarding
2.500 kr.
Plus 25 kr. pr. enhed. Inkl. afinstallation af gammelt antivirus og rollback-test
Abonnement
119 kr. pr. enhed pr. måned
Desktop og laptop. Minimum 10 enheder
Server
169 kr. pr. måned
Alle priser er ekskl. moms. Opsigelse: løbende måned plus tre måneder. Ingen bindingsperiode ud over det.